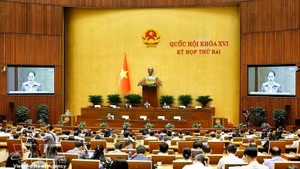
根据会议议程,11月4日,越南国会举行全体会议,讨论《数据安全法》、《电子身份识别与认证法》和《行政违法行为处理法》(修订)三项法律草案。
据越通社报道,《数据安全法》草案将数据安全风险划分为五个等级,由数据管理者自行确定风险等级,采取相应的保护措施,并以事后监管机制为主要依据对评估结果承担责任。三级及以上数据主管部门负责定期开展影响评估和数据安全审计;四级、五级数据处理系统须按规定接受审定。数据保护措施将贯穿系统设计、运行直至数据销毁的全过程。
针对人工智能的研究、开发和应用,草案要求加强数据来源管控,确保训练数据及衍生数据的完整性,防范数据投毒和非法提取数据等行为,同时依法保障人类对自动化决策过程的干预和控制能力。
关于跨境数据传输与处理,草案规定,一级、二级数据传输至境外无需履行本法规定的相关手续;三级数据由数据管理者自行评估并留存相关档案;四级、五级数据则须事先经主管机关评估并批准。此外,草案还对根据外国要求提供数据、跨境服务提供方的责任以及将数据安全评估纳入现行投资和技术转让审批程序等作出规定。
《行政违法行为处理法》(修订)草案共6章128条,拟将部分领域的行政处罚时效延长至2年或3年;将行政违法行为罚款最高限额提高至15亿越盾(个人)、30亿越盾(组织),并在法律草案中明确规定各领域的罚款最高限额。
对此,国会法律与司法委员会在审查意见中指出,延长行政违法行为处罚时效仍需进一步研究,并应根据不同领域的实际情况作出具体区分,明确允许延长处罚时效的适用领域,以确保各类行政违法行为得到及时发现和制止,推动行政处罚工作迅速开展。
该委员会同时指出,若将行政违法行为处罚时效延长至3年(对于由诉讼机关移送处理的行政违法案件,时效最长可延长至4年),而《刑法典》规定的轻罪刑事追诉时效为5年,将导致行政违法行为与刑事犯罪之间的法律界限进一步缩小,可能使违法者面临更重的法律责任。因此,这一规定需要审慎、全面地研究和权衡。(完)